

 FileGrant
 RemoteGrant
 Connector
 AIGrant
 EmailGrant
 SecretGrant
Quattro esigenze, un solo principio: cosa ci ha chiesto il canale IT italiano
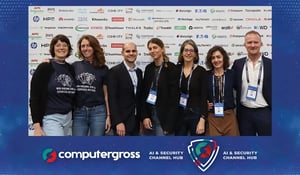
Il nostro team ha partecipato ieri, 8 ottobre, all’AI & Security Channel Hub, l’evento che Computer Gross organizza per i propri partner. Nel corso della giornata abbiamo incontrato oltre 50 partner e avuto l’opportunità di confrontarci con loro sulle sfide di sicurezza che le aziende affrontano ogni giorno. È stata una giornata di incontri, domande concrete e scambio di esperienze.
La domanda che è emersa più spesso non riguardava tanto le funzionalità della nostra piattaforma, quanto le esigenze di sicurezza che è in grado di coprire, ambito per ambito. È la domanda giusta: prima di proporre una tecnologia, un rivenditore deve capire se risponde davvero ai problemi che incontra nella propria base clienti.
Quattro aree, in particolare, hanno suscitato più domande delle altre. E sono state domande tecniche: non solo che cosa fa una soluzione, ma fin dove arriva. A prima vista sembrano quattro problemi distinti. In realtà, hanno un’origine comune: il documento si sposta, ma la sua protezione resta dov’era.
In sintesi
- Le quattro esigenze più discusse: cifrare i file in SharePoint e OneDrive senza migrarli, proteggere i dati nelle cartelle di rete aziendali, impedire alle AI pubbliche di leggere documenti riservati e inviare email cifrate senza complicare la vita ai destinatari.
- Rafforzare il perimetro aziendale non basta. In tutti e quattro i casi, il problema riguarda ciò che accade al documento quando esce dall’ambiente in cui è stato protetto.
- Il Verizon Data Breach Investigations Report 2026 segnala un aumento annuo del 60% delle violazioni che coinvolgono terze parti, che rappresenterebbero ormai il 48% del totale.
- Un unico principio può rispondere a tutte e quattro le esigenze: cifrare il file fin dalla sua creazione e fare in modo che la protezione lo accompagni ovunque.
- A cambiare è il canale: Connector per SharePoint e OneDrive, RemoteGrant per endpoint e accesso remoto, EmailGrant per la posta elettronica.
Perché quattro esigenze diverse descrivono lo stesso problema
Un responsabile IT che chiede come proteggere una libreria SharePoint e uno che vuole impedire che un contratto venga caricato su un assistente AI pubblico non stanno parlando della stessa tecnologia. Stanno descrivendo lo stesso momento: quello in cui il documento lascia l’ambiente in cui era protetto, ma rimane leggibile.
Anche i dati di mercato indicano questa direzione. Il Verizon Data Breach Investigations Report 2026 registra un aumento del 60% in un anno delle violazioni che coinvolgono terze parti, arrivate a rappresentare il 48% del totale. Non si tratta necessariamente di perimetri violati: spesso sono file che hanno seguito un normale percorso di lavoro e sono finiti in un ambiente che l’azienda non controlla più.
È da qui che parte FileGrant, la piattaforma file-centric di CyberGrant: il documento viene cifrato quando nasce, non soltanto quando sta per uscire dall’azienda. Gli utenti autorizzati continuano ad aprirlo come hanno sempre fatto. Per chi non dispone delle autorizzazioni, e per qualsiasi sistema che tenti di leggerlo senza averne diritto, il file resta illeggibile.
Come cifrare i file in SharePoint e OneDrive con CyberGrant Connector, senza migrazioni
È stato l’ambito che ha suscitato più domande, quasi sempre accompagnate dalla stessa condizione: i clienti non possono spostare i propri dati. Ed è comprensibile. Nessuna azienda vuole riorganizzare il proprio tenant Microsoft 365 solo per aggiungere un livello di sicurezza.
CyberGrant Connector è l’estensione di FileGrant che lavora all’interno delle librerie esistenti: i documenti rimangono dove sono, gli utenti continuano ad accedere con le proprie credenziali Microsoft e ogni file caricato viene cifrato con CRYSTALS-Kyber, algoritmo resistente agli attacchi quantistici standardizzato da NIST nella norma FIPS 203 (ML-KEM) nell’agosto 2024. La cifratura è a conoscenza zero (zero-knowledge): nemmeno gli amministratori del tenant possono leggere i documenti.
Due aspetti, in particolare, hanno generato domande approfondite. Connector cifra anche i file non Office — disegni CAD, PDF firmati, immagini ed esportazioni applicative — che restano fuori dalla copertura delle etichette di riservatezza di Microsoft Purview. Inoltre, i file cifrati rimangono illeggibili per Copilot quando vengono indicizzati nella libreria.
Il caso ToolShell mostra cosa può succedere quando manca questa protezione: anche con i server aggiornati, gli archivi potevano comunque contenere documenti leggibili.
Connector non sostituisce SharePoint, OneDrive o Purview. Si affianca agli strumenti esistenti e ne completa la protezione. Abbiamo spiegato come funziona nel dettaglio e perché lo abbiamo sviluppato.
Come proteggere i dati nelle cartelle di rete e sugli endpoint
La seconda area riguarda le cartelle condivise interne e i computer aziendali. È qui che spesso i documenti rimangono più a lungo e dove, quando esiste, la classificazione dei dati è stata fatta manualmente anni fa.
RemoteGrant è il secondo prodotto di CyberGrant e si occupa della protezione degli endpoint e dell’accesso remoto. Offre cifratura trasparente dei file locali, regole di accesso, controllo dei supporti rimovibili e connessioni RDP protette.
Gli utenti continuano ad aprire i documenti cifrati dalla propria postazione autorizzata, senza passaggi aggiuntivi. Al di fuori di quella postazione, il file non può essere aperto.
Come impedire a un’AI pubblica di leggere un documento riservato
Un anno fa questa domanda praticamente non arrivava. Oggi si presenta quasi sempre nella stessa forma: non «come blocchiamo ChatGPT?», ma «come impediamo che un documento di un cliente finisca lì senza che nessuno se ne accorga?».
Il punto è proprio questo: spesso nessuno se ne accorge. Un dipendente che copia un contratto in un assistente AI pubblico può non violare alcuna regola di rete, non generare allarmi e non lasciare tracce nei log. La cosiddetta Shadow AI non nasce necessariamente da un comportamento malevolo: spesso è semplicemente la strada più rapida per completare un’attività.
La protezione anti-AI scraping di FileGrant agisce sul file, non sul comportamento dell’utente. Se un documento cifrato viene caricato su un’AI pubblica, il modello non è in grado di leggerne il contenuto.
E per rispondere all’esigenza legittima che sta dietro a questa pratica — interrogare i propri documenti usando il linguaggio naturale — AIGrant, l’estensione di CyberGrant per l’AI privata on-premise, porta questa capacità all’interno dell’azienda. Si tratta di un sistema di Enterprise RAG che permette di ottenere risposte basate sui documenti interni senza che questi debbano lasciare l’ambiente aziendale.
Come inviare email cifrate senza complicare la vita al destinatario
La quarta esigenza era spesso accompagnata da un’obiezione già pronta: «Ci abbiamo provato, ma i destinatari si lamentavano». È uno dei motivi per cui le soluzioni di cifratura delle email vengono adottate e poi, silenziosamente, abbandonate.
EmailGrant è l’estensione di FileGrant dedicata alla posta elettronica. Cifra i messaggi, tiene traccia di chi li apre, permette di revocare l’accesso anche dopo l’invio e applica agli allegati le stesse regole previste per i file della piattaforma, con scadenze e registro degli accessi.
Il destinatario non deve installare nulla. Abbiamo approfondito il tema partendo da una domanda semplice: che cosa succede dopo aver premuto «Invia».
Che cosa cambia quando bisogna proteggere quattro canali diversi
Di fronte a quattro esigenze, la tentazione è acquistare quattro strumenti. È anche il modo più rapido per ritrovarsi con quattro console, quattro politiche di classificazione e nessuna continuità quando il documento passa da un canale all’altro: dalla libreria SharePoint a un allegato email, dall’allegato alla cartella locale di un consulente.
L’alternativa è spostare la protezione di un livello: dal canale al documento. Il file viene cifrato e classificato una volta sola; ogni canale estende la protezione al proprio contesto, senza dover ripartire da zero.
È il principio che abbiamo ribadito durante gli incontri allo stand e che vale la pena ripetere anche qui: il file può cambiare canale, ma la sua protezione resta con lui.
Grazie a Computer Gross per aver organizzato l’evento e a tutti i partner che si sono fermati a confrontarsi con noi e a porre domande concrete. Le conversazioni della giornata hanno confermato quanto sia importante disporre di un approccio coerente alla protezione dei dati, capace di seguire i documenti nei diversi ambienti in cui vengono utilizzati.
Domande frequenti
Si possono cifrare i file già presenti in SharePoint e OneDrive senza migrarli?
Sì. CyberGrant Connector lavora all’interno delle librerie SharePoint e OneDrive esistenti: i documenti restano dove sono, gli utenti continuano ad accedere con le credenziali Microsoft e la cifratura resistente agli attacchi quantistici viene applicata automaticamente ai file caricati. Non è necessaria alcuna migrazione e Microsoft 365 non viene sostituito.
Che differenza c’è tra Connector e le etichette di riservatezza di Microsoft Purview?
Purview classifica ed etichetta i contenuti all’interno dell’ecosistema Microsoft. Connector aggiunge una cifratura file-centric a conoscenza zero che copre anche i file non Office — come disegni CAD, PDF firmati, immagini ed esportazioni applicative — e rende i documenti illeggibili agli amministratori del tenant e a Microsoft Copilot. Connector si affianca a Purview, senza sostituirlo.
Serve FileGrant per utilizzare Connector, AIGrant o EmailGrant?
Sì. Connector, AIGrant ed EmailGrant sono estensioni di FileGrant, la piattaforma file-centric di CyberGrant. Ognuna estende la stessa protezione a un canale diverso: rispettivamente SharePoint e OneDrive, AI privata e posta elettronica. RemoteGrant è invece un prodotto separato, dedicato agli endpoint e all’accesso remoto.
Un’AI pubblica può leggere un file protetto da FileGrant?
No. La protezione anti-AI scraping di FileGrant agisce direttamente sul file: se un documento cifrato viene caricato su un assistente AI pubblico, il modello non può leggerne il contenuto. L’utente autorizzato continua invece ad aprirlo normalmente dalla propria postazione.
Come si protegge un documento che finisce su una cartella di rete o su un portatile?
RemoteGrant applica una cifratura trasparente ai file locali, insieme a regole di accesso per singola postazione, controllo dei supporti rimovibili e connessioni RDP protette. Il documento rimane accessibile dalle postazioni autorizzate e illeggibile altrove, anche se la copia viene spostata.
Che cosa significa cifratura resistente agli attacchi quantistici?
Si definiscono quantum-safe gli algoritmi progettati per resistere agli attacchi di futuri computer quantistici. CyberGrant utilizza CRYSTALS-Kyber, standardizzato da NIST come FIPS 203 (ML-KEM) nell’agosto 2024.
Questa tecnologia risponde anche al rischio noto come harvest now, decrypt later: dati sottratti oggi e conservati per essere decifrati in futuro. È un rischio concreto per informazioni che mantengono valore per molti anni, come brevetti, progetti e contratti.
Perché scegliere una protezione file-centric invece di una soluzione DLP tradizionale?
Le soluzioni DLP tradizionali controllano i punti di uscita dei dati: email, endpoint e caricamenti. Sono efficaci finché i dati restano all’interno del perimetro e il canale è sotto controllo. Quando un utente autorizzato condivide legittimamente un documento, però, il controllo può fermarsi lì.
La protezione file-centric integra invece la sicurezza nel file stesso, in modo che continui ad applicarsi anche dopo la condivisione, con la possibilità di revocare l’accesso.