 FileGrant
 RemoteGrant
 Connector
 AIGrant
 EmailGrant
 SecretGrant
Ataques cibernéticos en aumento: la resiliencia digital como base de la protección de datos
El 5 de noviembre se presentó el último Informe CLUSIT, que confirma las tendencias observadas en los reportes ENISA Threat Landscape 2025 y Verizon Data Breach Investigations Report (DBIR).
Los tres informes coinciden en un punto clave: el crecimiento exponencial de las amenazas exige fortalecer la ciberresiliencia, la protección de datos y el uso de plataformas seguras de file sharing.
Convergencia de amenazas: la cadena de suministro bajo ataque
Los tres reportes destacan el fuerte incremento de las violaciones en la supply chain.
CLUSIT advierte que muchos sectores son víctimas de ataques dirigidos que explotan su dependencia de proveedores o tecnologías específicas.
El DBIR de Verizon muestra que las violaciones de terceros se duplicaron, representando el 30% de todos los casos, mientras que ENISA señala que los ataques a la cadena de suministro ya constituyen un 10,6% del total.
En un ecosistema interconectado, la gestión del riesgo con terceros se convierte en un pilar esencial de la seguridad corporativa.
Ransomware: la amenaza más rentable
El ransomware sigue siendo el vector de ataque más rentable y extendido.
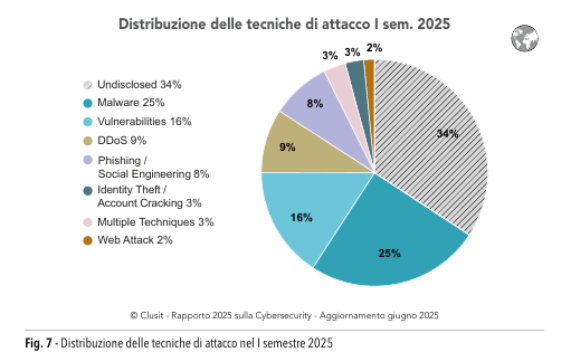
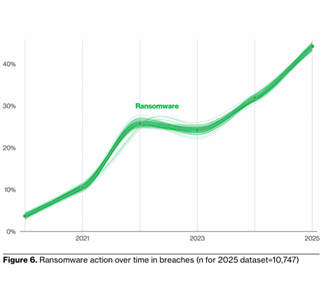
CLUSIT señala que el 34% de los incidentes de 2025 se relaciona con malware, mientras que Verizon registra un 37% más de ataques, presentes en el 44% de las violaciones.
|
Clusit Report Oct. 2025 |
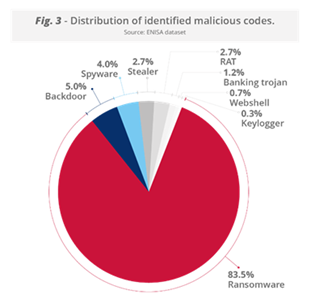
ENISA eleva el porcentaje al 83,5% de los casos.
Las pequeñas y medianas empresas son las más afectadas: según Verizon, el ransomware aparece en el 88% de las brechas reportadas.
|
VERIZON – DBIR 2025 |
ENISA – Threat Landscape 2025 |
Sectores más afectados: manufactura, gobierno y salud
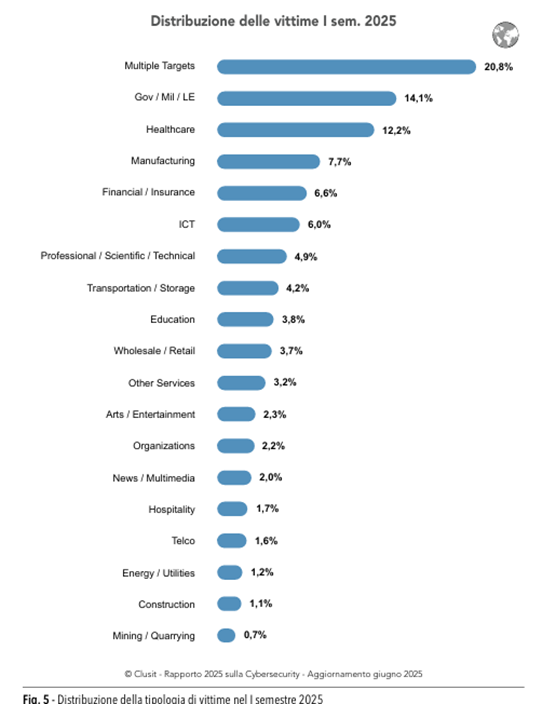
CLUSIT destaca el crecimiento de los ataques multiblanco (20,8%), seguidos por Gobierno y Defensa (14,1%), Salud (12,2%), Manufactura (7,7%) y Finanzas (6%).
|
Clusit Report Oct. 2025 |
ENISA sitúa las infraestructuras digitales (13,7%) y la manufactura (13,26%) entre los sectores más atacados, mientras que Verizon confirma a manufactura (17%) como líder.
|
VERIZON – DBIR 2025 |
ENISA – Threat Landscape 2025
|


Los ataques a tecnologías operativas (OT) crecen de forma alarmante, con el 59,3% dirigidos al sector manufacturero.
La aparición de malware especializado como VoltRuptor, disponible en la dark web, marca un salto en la sofisticación de las amenazas.
Esta tendencia también se refleja en los datos de Verizon, que registran 1.607 incidentes confirmados en el sector manufacturero, casi el doble de los 849 reportados el año anterior.
Igualmente preocupante es el aumento del ciberespionaje como motivo de ataque, que pasó del 3% al 20% de las violaciones en este sector.
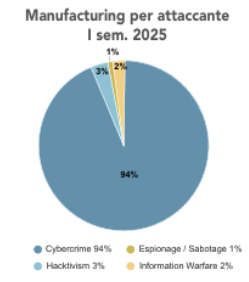
Por su parte, el Informe CLUSIT confirma que el ciberdelito sigue siendo la principal amenaza para la industria manufacturera, representando más del 94% de los casos
|
Clusit Oct. 2025 |
AI: A Double-Edged Sword in Cybersecurity
Tanto ENISA como Verizon subrayan el papel ambivalente de la IA.
ENISA estima que más del 80% de los ataques de ingeniería social ya usan IA, mientras que Verizon documenta un creciente uso de GenAI no controlada (“Shadow AI”) en entornos corporativos.
Los atacantes aprovechan la IA para mejorar el phishing y el malware, mientras que los empleados exponen datos sensibles usando plataformas no autorizadas.
Las empresas deben adoptar políticas claras de uso de IA y controles basados en Zero Trust.
El factor humano: la vulnerabilidad persistente
A pesar del avance tecnológico, el error humano sigue siendo la principal causa de las brechas.
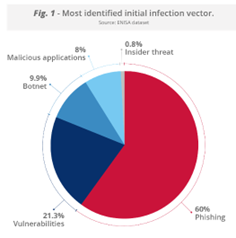
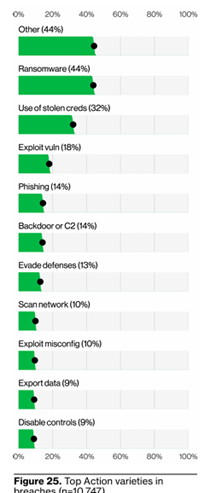
ENISA atribuye al phishing el 60% de los vectores de intrusión, y Verizon señala el ransomware (44%), el uso de credenciales robadas (32%) y la explotación de vulnerabilidades (18%) como los ataques iniciales más comunes.
La formación continua, la autenticación multifactor (MFA) y la protección de endpoints son esenciales para reducir los riesgos derivados del comportamiento humano.
|
ENISA – Threat Landscape 2025 |
VERIZON – DBIR 2025 |
Regulación europea: hacia una seguridad por diseño
El marco normativo europeo evoluciona con fuerza.
El Cyber Resilience Act establece requisitos de seguridad obligatorios bajo el principio de security by design, mientras que el Cyber Solidarity Act impulsa la cooperación transfronteriza.
Las directivas NIS2 y DORA refuerzan la protección de los ecosistemas críticos, integrando certificaciones, auditorías y respuesta coordinada.
Europa se consolida así como un referente global en gobernanza de la ciberresiliencia.
Hacia una resiliencia sistémica
La resiliencia digital ya no se limita a prevenir ataques: implica absorber el impacto, recuperarse y aprender.
Esto requiere una estrategia integrada que combine:
-
Segmentación de redes OT/IT
-
Gestión proactiva de vulnerabilidades
-
Auditorías continuas de terceros
-
Formación avanzada frente a ataques potenciados por IA
-
Arquitecturas Zero Trust
-
Cifrado de datos en tránsito y en reposo
-
Soluciones DLP para prevenir fugas accidentales o intencionadas
Conclusión: de la prevención a la resiliencia
El análisis conjunto de CLUSIT, ENISA y Verizon DBIR 2025 confirma un panorama de amenazas cada vez más complejo, impulsado por actores estatales, ciberdelincuentes y hacktivistas.
La respuesta debe ser sistémica y colaborativa, combinando tecnología avanzada, cumplimiento normativo y cooperación público-privada.
La protección de datos y el file sharing seguro ya no son decisiones técnicas, sino imperativos estratégicos.
Las organizaciones que integran cifrado post-cuántico, DLP y plataformas de compartición segura como FileGrant y RemoteGrant estarán mejor preparadas para garantizar continuidad, cumplimiento y resiliencia.
Del ransomware al uso indebido de la IA, la protección de datos requiere un enfoque integral. FileGrant, junto con RemoteGrant y AIGrant, combina cifrado post-cuántico, protección de endpoints y gobernanza inteligente para garantizar cumplimiento, seguridad y continuidad operativa.
Los informes de CLUSIT, ENISA y Verizon DBIR 2025 confirman que el ransomware, el error humano y los ataques a la cadena de suministro exigen un nuevo enfoque en la seguridad de los datos.
FileGrant, con sus módulos RemoteGrant y AIGrant, ofrece una respuesta integral y preparada para el futuro:
-
FileGrant garantiza un file sharing seguro y el cumplimiento de NIS2 y DORA, con cifrado post-cuántico y control de acceso granular.
-
RemoteGrant refuerza la protección de endpoints frente a ransomware y fugas de datos con políticas avanzadas y cifrado transparente.
-
AIGrant convierte la documentación corporativa en conocimiento seguro impulsado por IA, reduciendo los riesgos del uso no controlado de la inteligencia artificial.
Juntas, estas soluciones crean un ecosistema de protección de datos, resiliencia operativa y gobernanza inteligente, que convierte la ciberseguridad en una ventaja estratégica.